・SCS評価制度の評価基準と自社の現状との差分が分からない
・★3と★4のどちらを目指すべきか判断する材料がない
・取引先に対応状況と今後の計画を説明できるようにしたい
・対策に必要な予算・体制・スケジュールを見積もれない
解決できること
-

Solution01
取引先から★の取得を求められる見込みの企業
-
Solution02
グループ会社の対応状況を把握したい企業グループ
・グループ会社ごとの対応状況のばらつきを把握したい
・同じ基準で各社の到達度を比べたい
・どの会社・どの分野から対策に着手すべきか決めたい
・親会社として支援の優先順位を判断したい -
Solution02
専任の担当者が限られる中堅・中小企業
・何をどこまで整備すれば★を取得できるか分からない
・自社の規程や手順書が評価基準にどう対応するか整理できていない
・限られた人員で、優先度の高い対策から進めたい
・費用と期間の見通しを立ててから検討を始めたい
サービスの特徴
-
Feature01
評価基準単位の判定
要求事項単位の大まかな判定ではなく、評価基準153件ごとに充足状況と根拠、不足事項を示します。ISMAP等のセキュリティ評価制度への対応支援の実績を踏まえ、取引先から求められる水準を見据えて助言します。
-
Feature02
短期間・明瞭な価格
標準化された手法により、★3・★4の到達度を1回の診断で判定します。50万円(税抜)、標準4〜6週間で結果をお届けします。
-
Feature03
本格支援への接続
診断結果は、当社の「SCS評価制度対応支援」にそのまま引き継げます。現状評価の工程を短縮し、対応計画の具体化から★の取得まで一貫して支援します。
サービス内容
-
Content01
★到達度サマリー
★3・★4それぞれの到達度と、取得に向けた見立てをまとめます。
・★3(81件)・★4(153件)別の充足状況
・大分類(7分野)別の到達度
・取得の妨げとなっている主な事項
・経営層向けの要点の整理 -
Content02
評価基準別ギャップ一覧
評価基準153件ごとに、判定と根拠、不足事項を一覧にします。
・4区分での判定(充足/一部充足/未充足/確認不可)
・判定の根拠(確認した規程・文書、インタビューの内容)
・評価基準ごとの不足事項
・関連する改善事項との対応づけ -
Content03
改善事項一覧
不足事項を改善事項に整理し、着手の優先順位を示します。
・改善事項ごとの対応の方向性と取組み例
・対応の優先度
・早期に着手できる事項
・★3・★4のどちらの取得に必要かの区分 -
Content04
推奨スコープと対応ロードマップ案
★の申請範囲の考え方と、段階的な進め方の案をお示しします。
・評価対象とするIT基盤の範囲の推奨
・★3から★4へ段階的に進める一般的な対応案
・経営層・担当部門の皆様への報告会
・診断結果を踏まえた本格支援の範囲と概算規模のご提示 -
Content05
発注企業向けサービス
委託先への評価要求や、サプライチェーン全体のリスク管理を支援します。
・委託先管理方針の策定支援
・取引先への評価段階要求基準の設計
・サプライチェーンリスク管理プロセスへの制度組み込み
・委託先評価・モニタリングの仕組み構築
サービス提供の流れ
-
Phase01
準備・資料確認(1〜3週)
キックオフで評価範囲を仮置きし、事前質問票と提出いただく規程・文書をもとに確認。所要期間は、規程・文書の準備と提出に要する期間に応じて、1〜3週間を想定しています。 -
Phase02
インタビュー(1週)
経営層・管理部門向けと情報システム部門向けの2回(各90分程度)。文書だけでは判断できない点に絞ってお伺いします。 -
Phase03
判定・報告書作成(1週)
評価基準153件ごとに判定し、改善事項とロードマップ案を作成します。事実確認へのご協力をお願いします。 -
Phase04
報告(1週)
弊社より報告書を提出。報告会で診断結果と今後の進め方を説明します。
全体の期間は標準4〜6週間です(準備・資料確認の期間により変動します)。
料金
| サービス | 価格 | 期間 |
| SCS★到達度診断 | 50万円(税抜) | 標準4〜6週間 |
・★3・★4の到達度を1回の診断で判定します。目指す★を決める前でもご依頼いただけます。
・法人1社で、ネットワークとIT運用を一つの部門が管理されている場合は、標準価格の50万円(税抜)でご提供します。複数法人の場合、拠点や事業部ごとにネットワーク・IT運用を別々に管理されている場合、複数社をまとめてご依頼いただく場合は、個別にご相談ください。
・標準価格の適用には所定の条件があります。詳しくはお問い合わせください。
診断の範囲
本診断は、規程等の整備状況とインタビューに基づく到達度の診断です。運用の証跡の検証や技術検証(インターネット公開機器の脆弱性検査等)、実機の設定確認は含まず、★の取得を保証するものではありません。
マネージャー
有野 恭平 Kyohei Arino
経歴
PwCあらた有限責任監査法人(現 PwC Japan有限責任監査法人)、グローバル上場企業、ITスタートアップにおいて、10年以上にわたりガバナンス強化、内部監査、リスクマネジメント領域での実務経験を有する。製造業、IT、サービス業など多様な業界に対し、内部監査支援、J-SOX の構築・評価支援、コーポレートガバナンス体制の高度化支援、リスクマネジメントの構築・運用強化支援、さらにIPO準備に向けた内部監査制度設計支援など、幅広いプロジェクトを推進してきた。
また、ベトナム、中国、米国、東南アジアでの豊富な海外実務経験を有し、多国籍チームと連携しながら、グローバル企業のガバナンス強化・内部監査・リスク管理を主導した実績を持つ。
シニアマネージャー
鷹野 智 Satoru Takano
経歴
野村総合研究所にて金融機関のシステム開発、運用保守、プロジェクトマネジメント業務に従事。PwCあらた有限責任監査法人(現PwC Japan有限責任監査法人)にて、金融機関向けに、システムリスク管理、システム監査・サイバーセキュリティ監査の支援に従事。また、デジタル庁にて、ガバナンスマネージャーとして、政府情報システムの統括・監理業務に従事。システム関連のコンサルティング/アドバイザリーに豊富な経験を有する。
資格
Project Management Professional(PMP)
公認情報システム監査人(CISA)
CSM(Certified ScrumMaster)
プロジェクトマネージャ(情報処理試験)
システムアーキテクト(情報処理試験)
執行役員
佐藤 眞 Makoto Sato
経歴
元金融庁監督局特別検査官(2014年4月~2019年3月)で、金融庁、大手金融機関及び大手監査法人等での幅広い勤務経験を有する。
過去に主要行等、外国銀行・外国証券、地方銀行、仮想通貨交換業者など幅広い金融機関のオンサイトおよびオフサイトのモニタリングに従事した経験を有する。近年は、銀行、証券等の金融機関、仮想通貨交換業者に対する内部管理、内部監査、リスク管理及び当局対応支援などのアドバイザリー業務に従事。
資格
公認内部監査人(CIA)
本田 陽一 Yoichi Honda
経歴
PwCあらた有限責任監査法人(現PwC Japan有限責任監査法人)、暗号資産交換業、コンサルティング会社で15年以上にわたり、ガバナンス・リスク管理・コンプライアンスに関するアドバイザリーに従事。
メガバンクグループを始めとした大手金融グループ等に多数のアドバイザリーサービスをプロジェクトマネージャーとして提供した経験を有する。
専門領域はEmbedded Finance、暗号資産交換業、金融規制、リスク管理、金融工学、IT企画など多岐にわたる。
近年は、FinTech等における内部監査、及び新規事業の体制構築・プロジェクトマネジメント等の支援に多数従事。
資格
なし
執行役員
小田切 洋介 Yosuke Odagiri
経歴
PwCあらた有限責任監査法人(現PwC Japan有限責任監査法人)にてJSOXやISMAPなどの制度対応や、セキュリティやシステムリスクなどITリスク管理に関するアドバイザリーに従事。
ISMAP等のグローバル/ローカルのデジタルレギュレーションに精通。
AWS/ DevOpsなどのクラウドベースの先端のシステム環境におけるシステム監査経験を有する。
金融機関やクラウドベンダーなど、幅広いクライアントへの業務実施経験を有する。
AIを活用したシステムを提供するX-Regulationの代表。
資格
公認情報システム監査人(CISA)
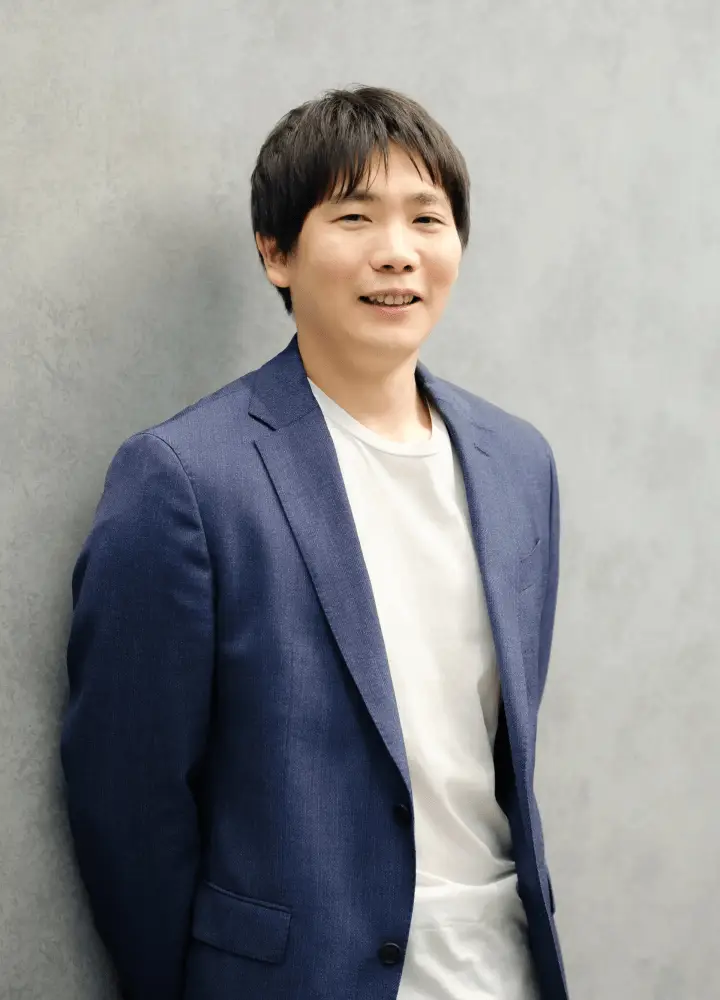
執行役員
齊藤 智徳 Tomonori Saito
経歴
金融庁及び大手監査法人等にて、15年以上にわたり、金融規制対応、ガバナンス・リスク管理に係るアドバイザリー及び関連業務に従事。
国内外の金融機関、FinTech事業者、決済サービス事業者、公的機関などに対し、金融規制対応(資金決済法、銀行法、割賦販売法等)、リスク管理体制の構築や内部監査等のサービスを提供。近年では、規制対応の一環として、金融サービスの新規開発や当局への登録等に関する支援も提供。
金融規制対応、内部監査、リスク管理態勢構築のコンサルティング/アドバイザリーに豊富な経験を有する。
資格
公認内部監査人(CIA)
公認AMLスペシャリスト(CAMS)
個人情報保護士
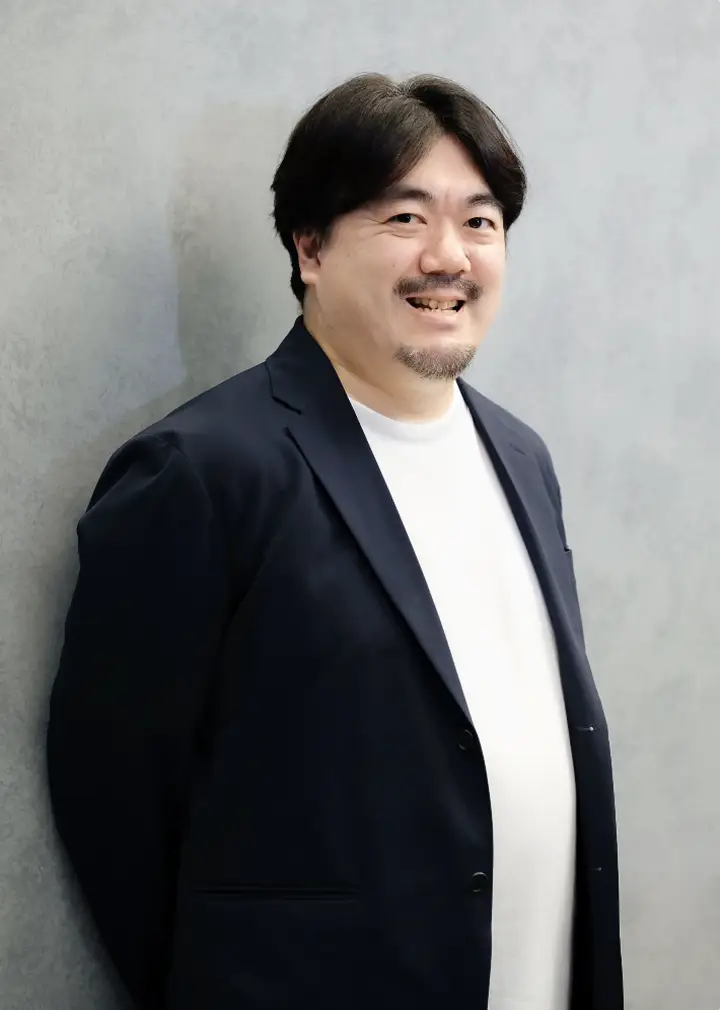
執行役員
江成 秀午 Shugo Enari
経歴
大手監査法人にて金融機関向けのシステムリスクやサイバーセキュリティアドバイザリー、大規模プロジェクトマネジメントに関するアドバイザリー等、多数従事。
その後、大手損保の持株会社にてグループ全体のサイバーセキュリティの統括リードや、損保事業会社における大規模プロジェクトのガバナンス構築運用に従事。また、DX活動におけるセキュリティ対策やAIなどのデジタルリスクマネジメントの整備等も務める。
外資系コンサルティング会社および監査法人系コンサルティング会社では、DX戦略の実現に資するリスクマネジメントサービスの立ち上げや、金融機関向けのオペレーショナル・レジリエンス、AIガバナンス、サイバーセキュリティ、TPRM、大規模プロジェクトマネジメント支援などデジタルガバナンス・リスクに関するサービスを担当。
現在、株式会社フロンティアにおいて、金融機関をはじめ様々な業種のお客様に向けたデジタルガバナンス・リスクに関する整備・実行サービスのリードを務める。
資格
公認情報システム監査人(ISACA)
プロジェクトマネージャ(IPA)
システム監査技術者(IPA)
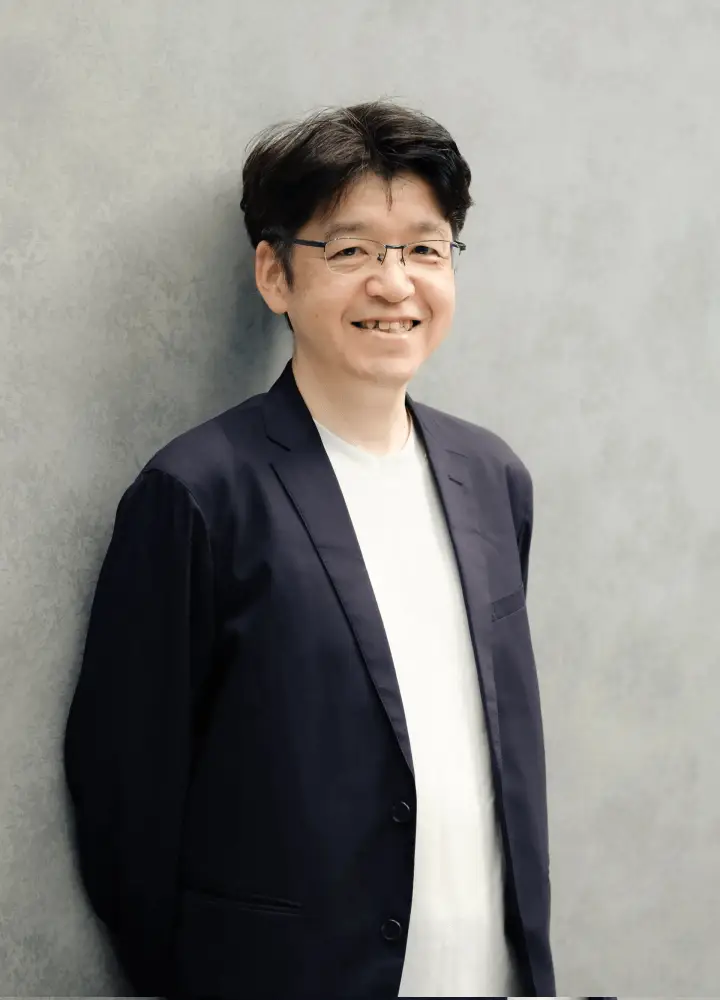
執行役員
柴田 裕 Yutaka Shibata
経歴
都銀系システム開発子会社を経て、有限責任あずさ監査法人で17年にわたり、IT監査およびシステムリスク、セキュリティに係るアドバイザリーに従事。
地方銀行やネット銀行を始めとした国内金融機関、システム共同センターに対するアドバイザリー業務や、クラウドベンダーに対するISMAP情報セキュリティ監査において豊富な経験を有する。
資格
システム監査技術者
公認情報システム監査人(CISA)
公認情報セキュリティ監査人(CAIS)
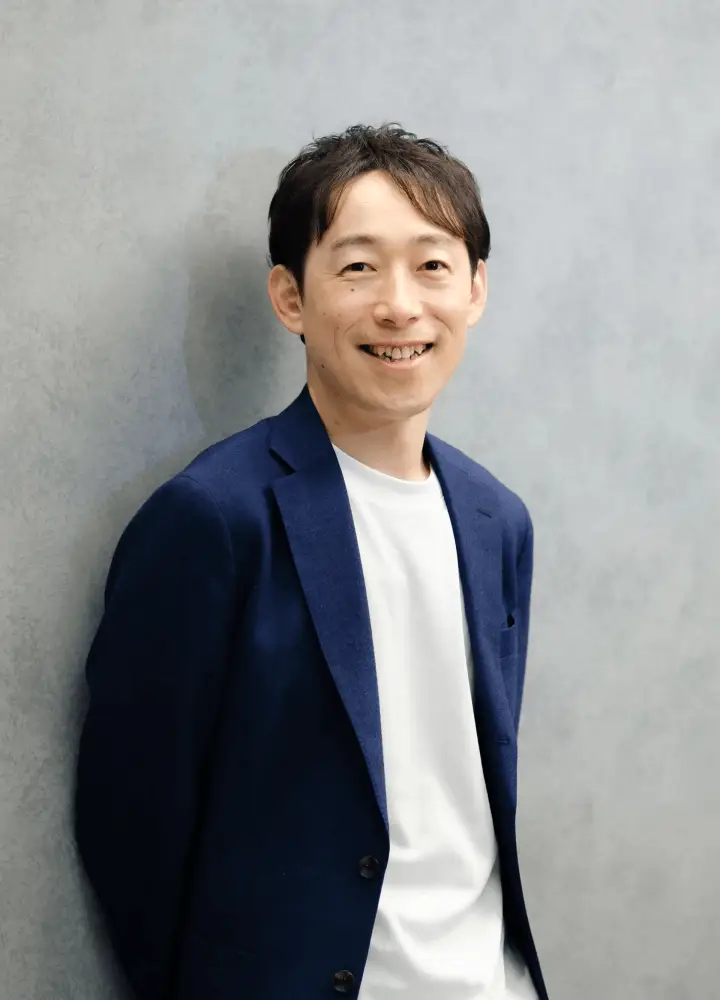
執行役員
土田 浩之 Hiroyuki Tsuchida
経歴
PwCあらた有限責任監査法人(現PwC Japan有限責任監査法人)、コンサルティング会社、テック企業等で15年以上にわたりグローバルの内部監査や経営管理業務等に従事。
主にグローバルの製造業、ITサービス業、公的機関等のクライアントを中心に、アジアや米欧諸国等15か国以上で海外子会社の内部監査コソーシング/アウトソーシング等を提供した経験を有する。
その後、日米中で事業展開するテック系ユニコーン企業において、内部監査部門長として、グローバルの内部監査・リスクマネジメント・コンプライアンス・セキュリティ等の体制をハンズオンで構築。
米国シリコンバレー子会社のFront-IA Innovations, Inc.の代表。
資格
公認内部監査人(CIA)
公認情報システム監査人(CISA)
公認不正検査士(CFE)
中小企業診断士
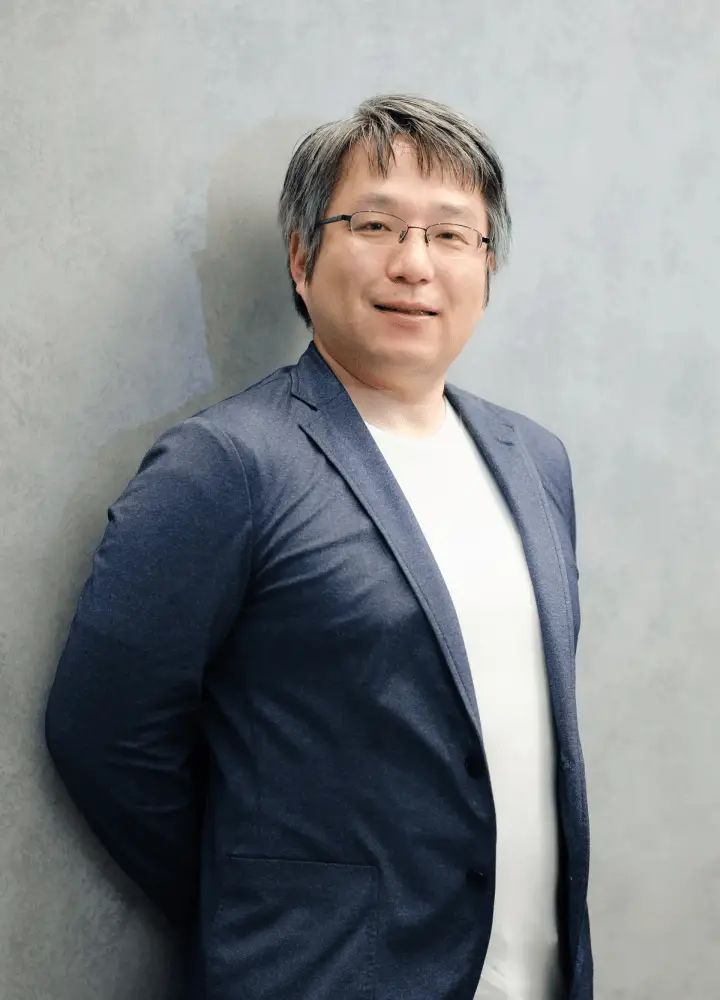
フロンティア・アドバイザリー・アンド・コンサルティング株式会社 | 取締役<br>Frontier Advisory & Consulting Inc. | Director
武田 智行 Toshiyuki Takeda
経歴
PwCあらた有限責任監査法人(現PwC Japan有限責任監査法人)で、三菱UFJ信託銀行株式会社、エーオンヒューイットジャパン株式会社、アイシン精機株式会社での勤務を経て現職。
注力分野は、コーポレートガバナンス、役員報酬・報酬委員会、内部監査を含む企業法務全般、人材・タレントマネジメント、信託、歴史的建築物の保存等。
御園総合法律事務所パートナー弁護士
ライズ・コンサルティング・グループ社外取締役
早稲田大学紛争交渉研究所 招聘研究員
資格
弁護士
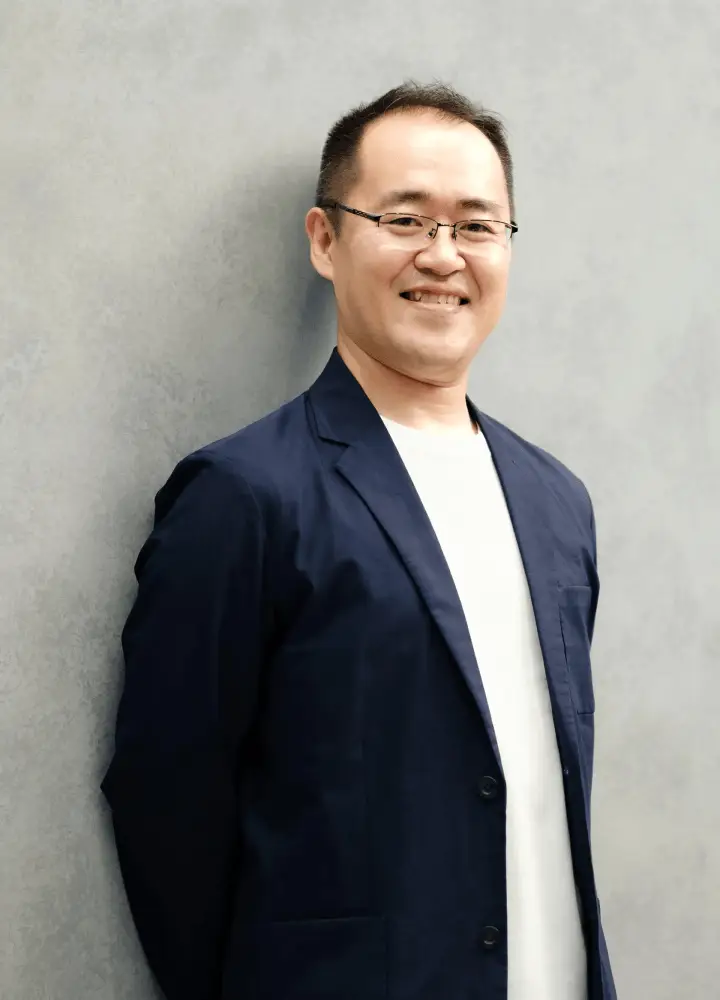
代表取締役
正田 洋平 Yohei Shoda
経歴
PwCあらた有限責任監査法人(現PwC Japan有限責任監査法人)及びコンサルティング会社等で約15年以上にわたり、ガバナンス・リスク管理・コンプライアンスに係るアドバイザリーに従事。
プロジェクトマネージャーとしてメガバンクを始めとした国内外の主要金融機関、政府系金融機関、公的機関、事業会社など幅広いクライアントにアドバイザリー業務を提供した経験を有する。
内部監査・システム監査のコンサルティング/アドバイザリーに豊富な経験を有する。
資格
公認内部監査人(CIA)
公認情報システム監査人(CISA)
公認不正検査士(CFE)
CSM(Certified ScrumMaster)